PHP bei Wordpress updaten: So schützen Sie Ihre Webseite vor der PHP2Shell-Lücke

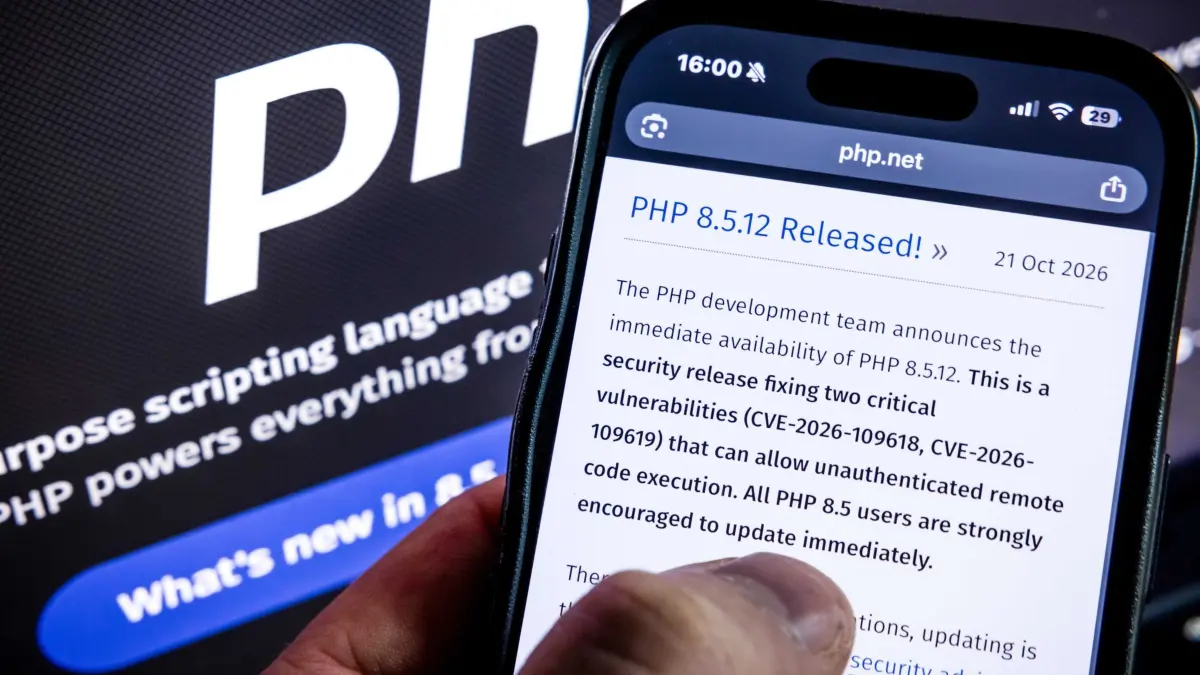
PHP-Sicherheitslücke bedroht WordPress-Webseiten. So prüfen Sie Ihre PHP-Version, installieren das Sicherheitsupdate und schützen Ihre Webseite.
Rob Engelaar/ANP/dpaDie unter dem Namen „PHP2Shell“ bekannt gewordenen Sicherheitslücken halten am Mittwoch (21. Oktober 2026) Webseitenbetreiber weltweit in Atem. Angreifer könnten die Schwachstellen ausnutzen, um die Kontrolle über Webserver zu übernehmen und sensible Daten abzugreifen. Erste Unternehmen und Behörden haben ihre Internetangebote bereits vorsorglich abgeschaltet. Inzwischen stehen Sicherheitsupdates bereit. Besonders relevant ist die Bedrohung für Betreiber von WordPress-Webseiten. Das weltweit verbreitete Content-Management-System basiert auf der Programmiersprache PHP. Um die Sicherheitslücken zu schließen, müssen Betreiber deshalb ihre PHP-Version aktualisieren. Das funktioniert in der Regel nicht direkt in WordPress, sondern über den jeweiligen Webhosting-Anbieter.
PHP-Version in WordPress überprüfen
Im ersten Schritt sollten Webseitenbetreiber kontrollieren, welche PHP-Version ihre WordPress-Installation verwendet. Das lässt sich direkt im Administrationsbereich feststellen. Dafür sind folgende Schritte notwendig:
- Im WordPress-Backend anmelden, beispielsweise unter meine-webseite.de/wp-admin.
- Den Menüpunkt „Werkzeuge“ öffnen und auf „Website-Zustand“ klicken.
- Zum Reiter „Bericht“ wechseln.
- Den Bereich „Server“ aufklappen.
- Unter „PHP-Version“ die aktuell installierte Version ablesen.
Anschließend lässt sich überprüfen, ob die verwendete PHP-Version bereits gegen die aktuellen Sicherheitslücken geschützt ist.
PHP bei WordPress aktualisieren: So geht's
Die PHP-Version wird bei den meisten WordPress-Webseiten über den Hosting-Anbieter verwaltet. Dazu zählen beispielsweise IONOS, STRATO, All-Inkl und Hostinger. Betreiber müssen sich deshalb zunächst im Kundenbereich ihres Hosting-Anbieters anmelden. Dort finden sich üblicherweise unter Bezeichnungen wie „PHP-Einstellungen“, „PHP-Version“ oder „PHP-Konfiguration“ die entsprechenden Einstellungen. Anschließend kann eine aktuelle, unterstützte PHP-Version ausgewählt und die Änderung gespeichert werden. Die genaue Vorgehensweise unterscheidet sich je nach Anbieter.
Vor der Umstellung empfiehlt es sich, ein vollständiges Backup der Webseite anzulegen. Außerdem sollte geprüft werden, ob die verwendeten WordPress-Plugins und Themes mit der neuen PHP-Version kompatibel sind. Nach dem Update sollten Betreiber kontrollieren, ob die Webseite weiterhin problemlos funktioniert. Besonders wichtig ist das bei Kontaktformularen, Onlineshops und anderen interaktiven Funktionen.
Welche PHP-Versionen sind jetzt sicher?
Die PHP-Entwickler haben am 21. Oktober 2026 mehrere Sicherheitsupdates veröffentlicht. Folgende Versionen enthalten die Korrekturen für die beiden kritischen Schwachstellen CVE-2026-109618 und CVE-2026-109619:
PHP 8.5.12
PHP 8.4.27
PHP 8.3.36
PHP 8.2.35
Wer beispielsweise PHP 8.3 verwendet, benötigt mindestens Version 8.3.36, um die Sicherheitslücken mit dem offiziellen Update zu schließen. Allein der Wechsel zu PHP 8.3 reicht somit nicht aus. Bei älteren, nicht mehr unterstützten PHP-Versionen kann ein Wechsel auf einen aktuellen Versionszweig notwendig sein.
Wichtig: Ein gewöhnliches WordPress-Update oder die Aktualisierung einzelner Plugins behebt die Sicherheitslücken nicht. Entscheidend ist, dass die PHP-Umgebung des Servers die entsprechenden Sicherheitskorrekturen erhält.
Falls der Hosting-Anbieter die abgesicherten PHP-Versionen noch nicht bereitstellt, sollten sich Webseitenbetreiber direkt an dessen Support wenden. Die Sicherheitsbehörden empfehlen, betroffene Server gegebenenfalls vorübergehend vom öffentlichen Internet zu trennen, wenn eine zeitnahe Absicherung nicht möglich ist.