PHP-Programmiersprache: Eine „Super-KI“ fand die Sicherheitslücke

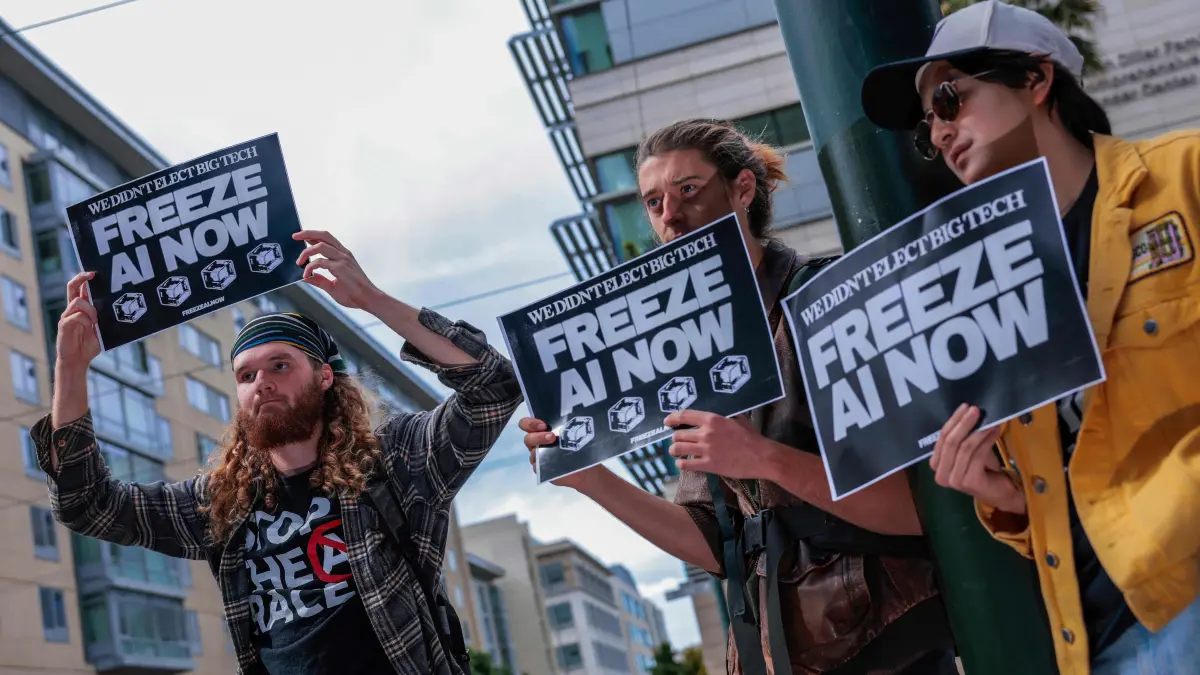
Nicht nur in San Francisco wird derzeit immer wieder gegen die Ambitionen der KI-Branche demonstriert.
HEATHER DIEHL/afp- Kritische PHP-Lücken „PHP2Shell“ betreffen viele Websites – Updates schließen sie heute.
- KI-Modelle fanden die Schwachstellen: GPT-5.6 Sol, Wiz Atlas, Argon und ein Google-Team.
- CISA rät zum sofortigen Update auf PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35.
- Offenlegung geriet ins Stocken, ein Leak am 20. Oktober beschleunigte den Patch-Start.
- OpenAI drosselt Zugänge zu GPT-5.6 Sol und GPT-6 Astra, um Missbrauch zu erschweren.
Die Zusammenfassung wurde von einer generativen künstlichen Intelligenz erstellt.
Heute wurden zwei der gefährlichsten Sicherheitslücken in der Geschichte des Webs mit einem Update behoben. Gefunden wurden sie nicht von Menschen, sondern von einer künstlichen Intelligenz.
Was ist passiert? PHP, jene Programmiersprache, die sage und schreibe 70 Prozent aller Websites weltweit antreibt – darunter WordPress, Wikipedia, Joomla und Drupal – hat ein massives Problem. Zwei kritische Schwachstellen, bekannt als „PHP2Shell“, schlummerten seit über einem Jahrzehnt unentdeckt im Kern der Sprache. Beide sind mit einem Score von 9,2 von 10 bewertet – das ist bei Sicherheitslücken der rote Alarm.
Das Perfide daran: Die Lücken liegen nicht in einer einzelnen Website oder App, sondern in PHP selbst. Das bedeutet, jeder Server ohne Update ist weiterhin betroffen – egal wie sicher die darauf laufenden Anwendungen sind. Ein Angreifer kann ohne Login, ohne Passwort, einfach so, fremden Code auf Millionen von Servern ausführen – solange keine Aktualisierung aufgespielt wird.

GPT 5.6 Sol als „Weltretter“?
Entdeckt wurden die Lücken durch OpenAIs Modell GPT-5.6 Sol im Rahmen von OpenAIs Initiative „Patch the Planet", die Sicherheitsunternehmen gezielt KI-Zugang für die Suche nach Software-Schwachstellen bereitstellt. Die Sicherheitsfirma Calif fand die erste Lücke im August bei einem KI-gestützten Quellcode-Audit. Wenige Wochen später entdeckte ein Google-Team dieselben Schwachstellen unabhängig von OpenAI– mithilfe von Wiz Atlas, Argon und ebenfalls GPT-5.6 Sol. „Wiz Atlas“ (auch Project Atlas) ist ein autonomes KI-System des Cloud-Sicherheitsunternehmens Wiz, das selbstständig nach Sicherheitslücken in Software und Code sucht.
Was die Sache speziell macht: Menschliche Forscher hätten diese Lücken kaum allein finden können. Die Exploit-Kette ist so komplex, so tief vergraben im Code, dass es laut Wiz Research „an der Grenze des praktisch Möglichen für Menschen“ liegt. Die KI schaffte es dennoch – und hat damit möglicherweise eine Katastrophe verhindert. Oder hat sie ein Problem geschaffen, das es ohne sie gar nicht geben würde?
Kommunikationspanne löst Panik aus
Der Ablauf ist jedenfalls alles andere als pannenfrei: Als Details am 20. Oktober versehentlich vorab bekannt wurden, zogen die Entwickler notgedrungen die Veröffentlichung des Patches vor. Am Mittwoch, 21. Oktober, erschienen die Notfall-Updates für PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Die US-Cybersicherheitsbehörde CISA empfiehlt dringend, sofort zu aktualisieren. Die PHP-Entwickler selbst nennen das Update schlicht „die einzig sichere Wahl" – und Millionen von Servern warten noch auf den Patch.

Gefahr durch GPT 5.6 Sol und GPT 6 Astra
Der aktuelle Zwischenfall mit dem Namen „PHP2Shell“ könnte ein ähnlicher Wendepunkt sein wie die früheren Großpannen „Heartbleed 2014“ oder „Log4Shell 2021“, schreibt Wiz Research – nur mit einem Unterschied: Diesmal kam die Warnung mutmaßlich rechtzeitig, bevor Angreifer zuschlagen können. Die Gefahr ist jedoch noch nicht gebannt: Wer nicht handelt, bleibt verwundbar.
OpenAI kündigte an, dass ähnliche Funde in den kommenden Monaten deutlich zunehmen könnten. Bestimmte KI-Systeme sind deswegen in Teilen für die allgemeine Öffentlichkeit gesperrt, um Hackern das Leben zu erschweren. So hat OpenAI etwa sein Top-Modell GPT-5.6 Sol sowie das noch höherwertige GPT-6 Astra etwas entschärft und stellt nur ausgewählten Partnern aus der IT-Sicherheitsbranche die Vollversionen zur Verfügung. Experten aus aller Welt fordern mit einem offenen Brief zudem eine Entwicklungspause für Künstliche Intelligenz.
„Super-KI“ oder weltweiter Hacker-Alarm?
An der Branche gibt es derzeit heftige Kritik, weil agentische KI-Systeme mehrfach Server von Regierungen gehackt hatten und dabei auch kritische Gesundheitsdaten mitgehen ließen. Solche Zwischenfälle waren in den USA und Australien zu verzeichnen und wurden den Behörden zum Teil erst mit mehrwöchiger Verspätung gemeldet, in einem Fall auch noch per Mail an ein allgemeines Postfach für banale Störungsbenachrichtigungen.
Manche Beobachter haben auch den Eindruck gewonnen, dass mit mutmaßlichen „Super-Fähigkeiten“ von KI Werbung in eigener Sache gemacht werden soll, zumal die geplanten Börsengänge von Tech-Riesen wie OpenAI und Anthropic mangels Interesse von Investoren auf 2027 verschoben werden mussten. Und Donald Trump bezeichnet gar jeden als eine Art Landesverräter, der sich nicht mit dem Wort „Super-KI“ anfreunden mag.